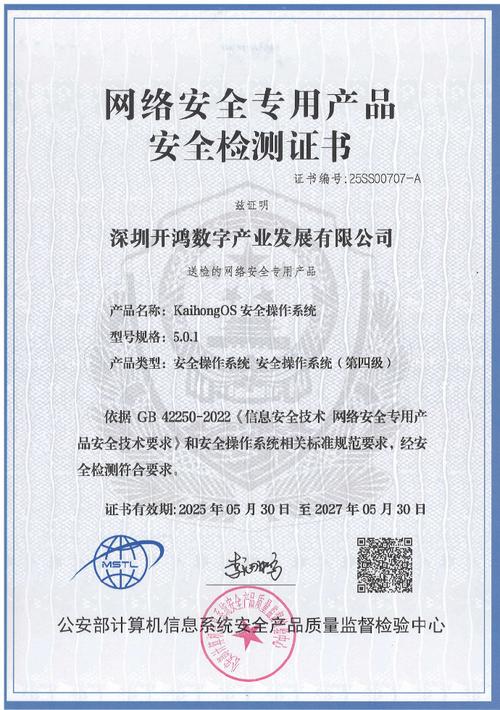
随着《网络安全法》《数据安全法》《关键信息基础设施安全保护条例》等法律法规的深入实施,网络安全专用产品的安全检测与认证已成为网络与信息安全软件开发生命周期中不可或缺的合规环节。信息系统安全产品质量监督检测中心(以下简称“检测中心”)作为国家级权威检测机构,依据《网络安全专用产品安全检测 网络与信息安全软件开发》相关技术要求,对网络与信息安全软件开展系统性安全检测,为产品进入市场、服务关键信息基础设施运营者提供了坚实的技术保障。本文围绕该检测框架,从背景意义、检测依据、核心检测内容、软件开发安全实践及实施建议等方面展开论述,为网络与信息安全软件的开发企业与运营单位提供参考。\n\n## 一、背景与意义\n\n网络与信息安全软件是保障信息系统机密性、完整性和可用性的核心工具,其自身的安全性直接关系到所防护网络与数据的安全水平。一旦安全软件本身存在漏洞或后门,不仅无法发挥防护作用,反而可能成为攻击者横向渗透的跳板。因此,对网络与信息安全软件实施独立的第三方安全检测,是确保“安全产品必须安全”的基本原则。检测中心开展的网络安全专用产品安全检测,面向防火墙、入侵检测与防御、安全审计、身份鉴别、数据防泄漏、终端安全管理等各类网络与信息安全软件,通过标准化、可重复的检测方法验证产品的安全功能与安全保障能力,其结果可作为产品选型、采购和监管执法的重要依据。\n\n## 二、检测依据与标准框架\n\n检测工作主要依据国家网络安全相关标准及技术规范,形成了覆盖产品安全功能、安全保障要求、安全等级评估的检测框架。具体而言,包括 GB/T 25056《信息安全技术 网站安全云防护平台安全要求》、GB/T 20275《信息安全技术 网络入侵检测系统技术要求和测试评价方法》、GB/T 18semi … 相关产品类标准,以及《网络安全专用产品安全检测 网络与信息安全软件开发》技术文档所明确的开发过程安全要求。该技术文档的突出特点在于,不仅关注产品“出厂是否合格”,更将检测视角前移至软件开发生命周期,要求开发方在网络与信息安全软件的需求分析、设计、编码、测试、交付与维护各阶段嵌入安全工程实践,实现“安全左移”。\n\n## 三、核心检测内容\n\n检测中心对网络与信息安全软件的检测通常围绕三个维度展开。\n\n第一,安全功能检测。 按照产品宣称的安全功能和相应标准要求,逐项验证身份鉴别、访问控制、安全审计、入侵防范、数据保护、通信加密、日志记录与告警等功能的正确性与有效性。对于软件开发类产品,还需检测其自身代码与数据的防篡改能力、权限最小化落实情况以及安全配置的合规性。\n\n第二,安全保障能力检测。 评估产品在开发与运行过程中的安全保障水平,包括脆弱性分析与漏洞管理能力、安全编码规范的执行情况、第三方组件与开源软件的供应链安全管理、安全更新机制的健全性以及产品自身对抗攻击的健壮性。检测中心会结合静态代码分析、动态渗透测试与配置核查等手段,发现深层次安全缺陷。\n\n第三,开发过程安全检测。 依据《网络安全专用产品安全检测 网络与信息安全软件开发》对开发过程的要求,核查开发方是否建立并有效运行安全开发管理体系,是否在需求阶段开展安全需求分析、在设计与编码阶段执行威胁建模与安全编码规范验证、在测试阶段完成安全测试与漏洞修复闭环、在交付阶段形成完整的安全文档与版本受控供交付材料,以及在运维阶段具备持续的风险监测与响应能力。\n\n## 四、网络与信息安全软件开发的安全实践\n\n对软件开发企业而言,配合与通过检测不仅是合规目标,更是提升研发质量与产品竞争力的抓手。建议从以下几方面构建开发安全能力:\n\n1. 建立安全开发制度与流程:将安全要求嵌入SDL(安全开发生命周期),明确各阶段安全活动、责任人与输出物,形成制度文件与记录,为第三方检测提供可追溯的证据链。\n2. 落实威胁建模与安全设计:在架构设计阶段识别资产、威胁与攻击面,采用最小权限、纵深防御、默认安全等设计原则,降低系统性风险。\n3. 强化安全编码与组件管理:制定并执行安全编码规范,运用静态应用安全测试(SAST)等工具持续检测代码缺陷;建立软件物料清单(SBOM),对开源组件进行来源核查、版本管理与漏洞跟踪,防范供应链风险。\n4. 实施持续安全测试:在开发与集成阶段开展SAST、DAST(动态应用安全测试)、IAST及交互式渗透测试,对高风险模块实施代码审计,确保遗留漏洞在版本交付前闭环处置。\n5. 完善交付与运维安全:交付物须附带安全设计说明、测试报告、用户安全配置指南与漏洞应急响应方案;建立安全补丁发布与漏洞披露机制,保障产品在投入使用后的持续安全。\n6. 重视检测前自评估与材料准备:对照相关标准与技术文档开展自查,规范提升产品功能说明、设计与开发文档、测试记录的组织与可读性,确保现场检测顺利推进。\n\n## 五、面向检测的实施建议\n\n为高效完成检测并获得具有实践价值的安全结论,建议送检单位与检测中心建立充分的前置沟通,明确检测范围、检测环境与接口。送检产品应处于功能完整的受控版本,并随附完整性校验信息以防止检测过程中版本混用。检测脚本、渗透测试账户与配置基线也应符合最小权限原则,避免在验证安全功能时引入额外攻击面。关注检测中形成的问题清单,及时整改并形成技术文档补充和改进。
信息系统安全产品质量监督检测中心依据《网络安全专用产品安全检测 网络与信息安全软件开发》开展的各类检测,构建了覆盖产品功能、保障能力与开发过程的综合性安全评价体系。对开发者与运营者而言,主动嵌入安全工程实践、健全安全开发体系、在产品全生命周期中执行可验证的安全控制,既是符合监督检测要求的必然路径,也是从源头提升网络安全产品质量的战略选择。唯有在追求合规之上的不断完善安全管理与防护能力,才能让网络安全专用产品在新的合规时代成为可信赖的安全基础。